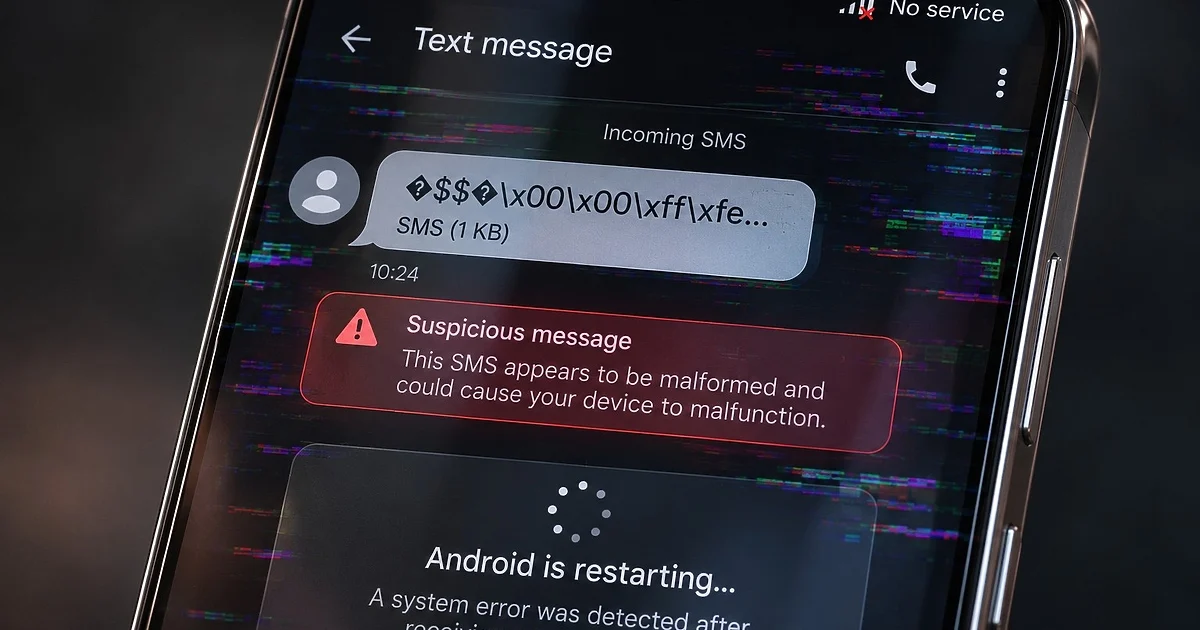
Един специално подготвен SMS е достатъчен, за да срине част от Android телефоните, без собственикът им да натиска линк, да отваря съобщението или изобщо да разбере какво го е причинило.
Уязвимостта, известна като "SMS of Death" и следена като CVE-2026-58882, засяга телефонната подсистема на Android. Изследователят Марк Блашчик публикува на 29 октомври техническо описание и работеща демонстрация на атаката, след като по думите му е сигнализирал Google още през май.
Проблемът е от типа zero-click – не се изисква никакво действие от страна на жертвата.
Нападателят изпраща неправилно оформено WAP Push съобщение. Android го обработва още преди то да достигне до обикновената SMS кутия. Грешка при обработката на част от заглавната информация може да срине процеса com.android.phone, който управлява мобилната свързаност на устройството.
Резултатът е временно прекъсване на клетъчната мрежа и прекратяване на текущите телефонни разговори. Според тестовете на изследователя това може да засегне и активни спешни повиквания.
Самото злонамерено съобщение не се появява в стандартната входяща кутия, което прави причината за проблема трудно забележима за потребителя.
При единичен SMS телефонът обикновено възстановява връзката след срива. По-сериозен проблем възниква, ако съобщението бъде изпращано многократно или остане в опашката за обработка.