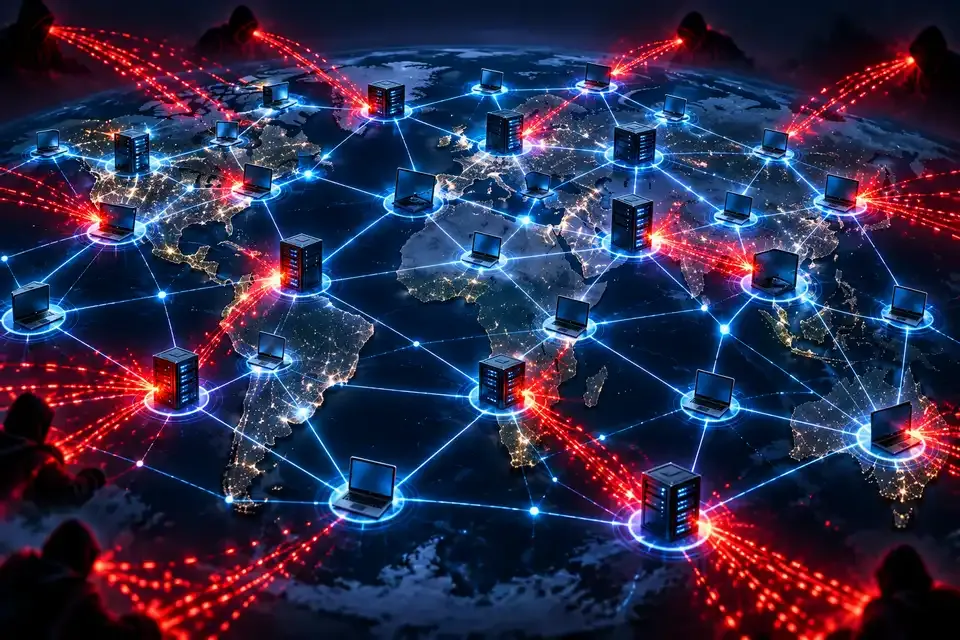
Изследовател в областта на киберсигурността разкри мащабна кибератака срещу ИТ инфраструктурата на анонимния браузър Tor. Нападателите са компрометирали стотици сървъри, функциониращи като изходни възли в мрежата на Tor, и са ги използвали за прихващане на SSH връзки. Те са пренасочвали трафика към сървъри под свой контрол, където са могли да крадат пароли, да наблюдават сесии и да правят опити за заразяване на целевите ИТ системи със зловредния софтуер Ebury.
Според публикация на Ars Technica, която се позовава на изследовател на сигурността с псевдоним „Kaba”, хакерите са поели контрола над повече от 300 изходни възела на Tor, за да прихващат SSH връзки.
Tor Browser е специализиран уеб браузър, базиран на Firefox, създаден с цел повишаване на анонимността и поверителността на потребителите в интернет. Той пренасочва целия трафик през разпределена мрежа от сървъри (възли), поддържани от доброволци, като криптира данните многократно.
Технологията на Tor затруднява проследяването на реалния IP адрес или онлайн активността на потребителя. Браузърът включва вградени функции за поверителност, като блокиране на тракери, деактивиране на определени скриптове и защита срещу „fingerprinting” (създаване на цифров отпечатък) – техника, използвана за събиране на данни за устройството или браузъра на потребителя.