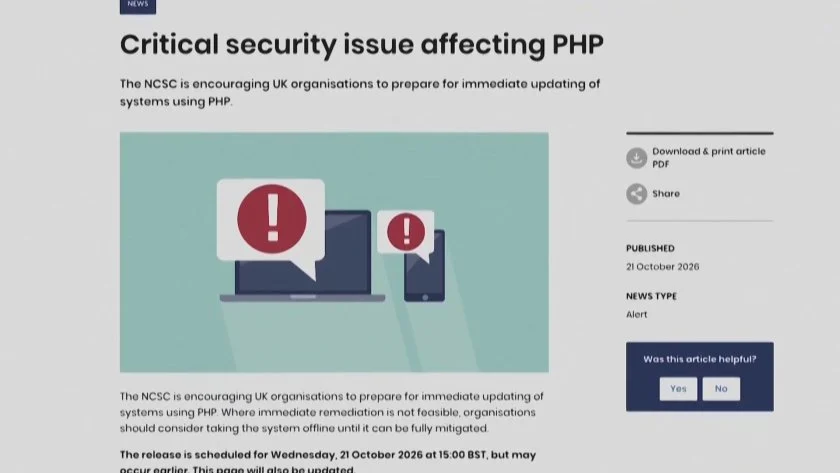
Правителствени уебсайтове в Европа и по света спират работа или преминават в режим на превантивна поддръжка, след като бяха открити две критични уязвимости в програмния език PHP.
Пропуските получиха изключително висока оценка за опасност заради уязвимост от злонамерени хакерски атаки и възможни последствия в глобален мащаб.
Уязвимостите на PHP бяха открити с помощта на автономни инструменти с изкуствен интелект, разработени от компании за киберсигурност. Слабостите позволяват на хакери дистанционно да задействат зловреден код без нужда от потребителско име и парола. Това им дава директен път за пълно поемане на контрол над засегнатите сървъри и кражба на данни.
Томер Шварц, член на изследователски екип: "PHP е изключително широко разпространена технология. Става въпрос за около 70% от уебсайтовете. Проблемът е бил налице в продължение на 12 години, без да бъде открит. Това означава, че дори да сте създали уебсайта си преди пет или десет години, той все още е уязвим."
Разработчиците на PHP пуснаха извънредни коригиращи актуализации за всички поддържани версии.