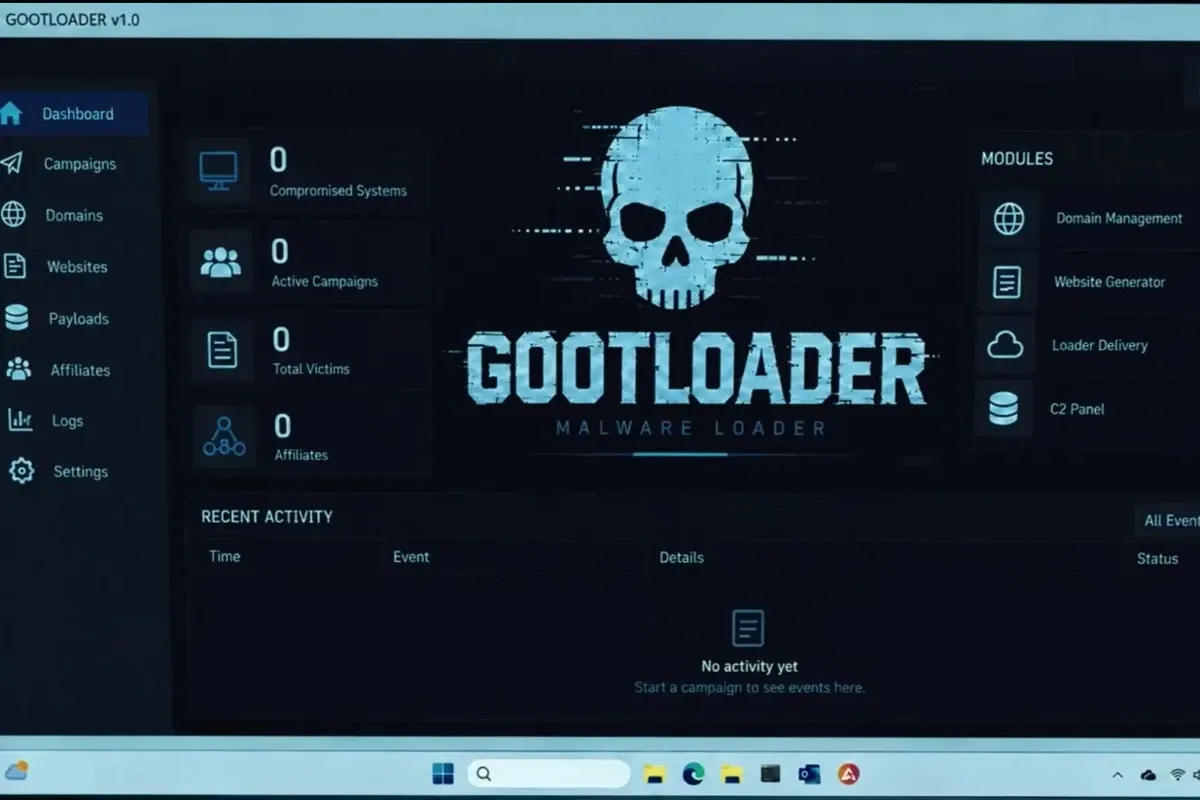
Над 6 милиона набора от данни на жертви са защитени при общите полицейски действия в Operation ENDGAME. Служители на дирекция “Киберпрестъпност" на ГДБОП участваха в международна операция, в хода на която е разрушена престъпната инфраструктура зад три вида зловреден софтуер – Gootloader, CastleRAT и StealC.
При координираните полицейски действия са иззети 235 сървъра и 257 домейна, съобщават от специализираното звено. Идентифицирани са над 6 млн. данни за жертви, притежавани от киберпрестъпниците. Заподозрените са използвали тези данни за търговия и за други кибератаки.
Операцията между правоохранителни органи на 9 държави, координирани от Европол и Евроджъст, е насочена към модели, които подпомагат извършването на други престъпления като атаки с рансъмуер и кражба на данни.
Gootloader позволява неоторизиран достъп до компютърни системи чрез разпространение на фишинг документи на WordPress. Жертвите, които изтеглят тези документи, се заразяват, а хакнатите данни се използват за дигитален рекет. При съвместните действия са изключени 14 сървъра и 218 домейна, а 681 заразени уебсайта са почистени.