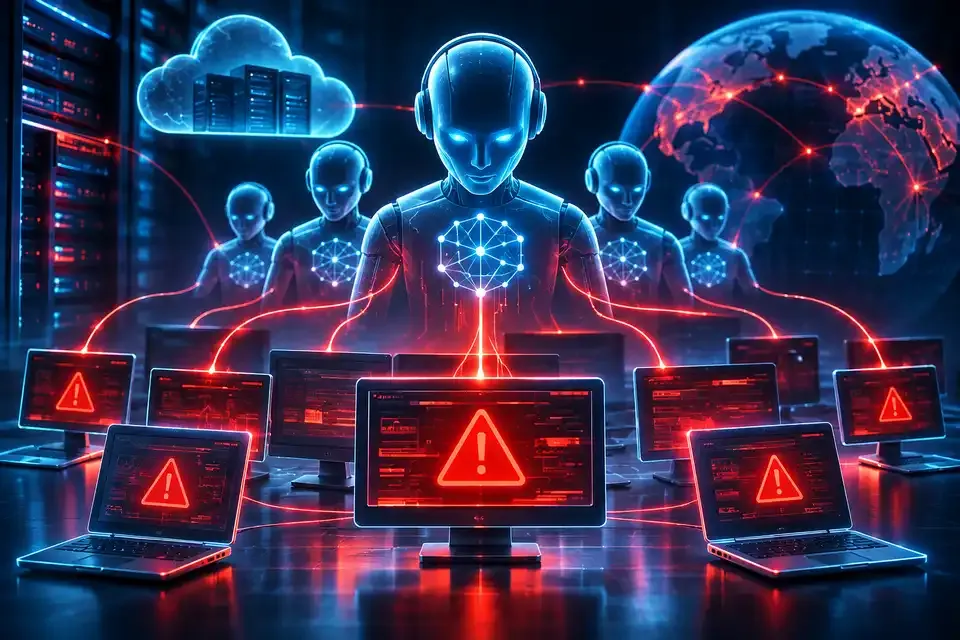
Групата за разследване на кибератаки Google Threat Intelligence Group (GTIG) за първи път наблюдава субект на заплаха, който използва AI агент за идентифициране на уязвимости и разработване на експлойти без човешка намеса. Това откритие бележи пълна промяна в жизнения цикъл на традиционните кибератаки.
Изкуственият интелект поема все по-голяма част от задачите, които преди изискваха квалифицирани оператори, като съкращава времето и усилията, необходими за превръщането на публично достъпна корекция за сигурност (пач) в опит за експлоатация, сочи актуалната версия на AI Threat Tracker – доклад на GTIG за дигитални атаки чрез изкуствен интелект.
GTIG откри първия пример за експлоатация без човешко участие: решение, базирано на голям езиков модел (LLM) и наречено „exploit_agent”, е било конфигурирано с инструменти на руски език, за да сравнява непрекъснато кода преди и след прилагането на корекция за сигурност, да открива уязвимости и автоматично да разработва експлойти – всичко това без човешка намеса.
Нападателите използват AI агенти с отворен код при реални прониквания. GTIG е наблюдавала субекти на заплаха, мотивирани от финансова изгода или вероятно занимаващи се с кибершпионаж, които използват инструменти за тестване за проникване с отворен код, базирани на AI агенти (като CAIRN, PentAGI и CyberStrikeAI), за да автоматизират отделни етапи от атаката.