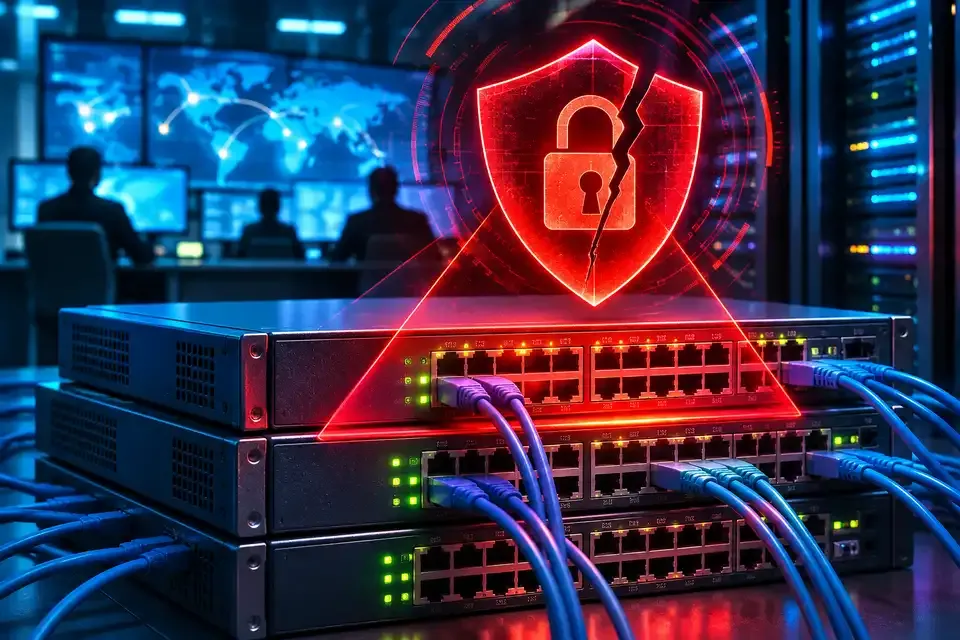
Корекция, пусната наскоро от компанията Zyxel за фърмуера на нейните мрежови комутатори от серията GS1900 – предназначена да отстрани критична уязвимост – не успя да предотврати атаките. Устройствата остават податливи на същия експлойт, който хакерите са използвали още при първоначалното откриване на уязвимостта.
Уязвимостта, регистрирана под идентификатор CVE-2026-7273, е открита за първи път в началото на лятото на 2026 г. Тя позволява изпълнение на команди чрез интерфейса за мрежово управление без каквато и да е оторизация (при условие, че нападателят успее да получи достъп до този интерфейс). Към момента, в който Zyxel пуска корекция – версия 2.90 Patch 2 – уязвимостта вече се експлоатира активно.
През септември обаче изследователи от компанията Binarly установиха, че корекцията е неефективна и че нападателите продължават да атакуват мрежовите устройства. Тази информация е предадена на Zyxel, а производителят присвоява нов идентификатор на проблема – CVE-2026-107741.
Според експерти от мрежата за мониторинг GreyNoise, при тези нови атаки нападателите са използвали същия – или много подобен – експлойт, какъвто е бил приложен и при CVE-2026-7273. Те са успели успешно да извлекат данни от общо 996 комутатора GS1900.
Прави впечатление, че нито GreyNoise, нито Binarly уточняват дали на засегнатите устройства е била инсталирана актуализацията „2.90 Patch 2”.